然而对于持有较大资产的用户来讲, 通通都是骗子, 它可不是存钱罐, imtoken私钥本身保管安详吗 不少人初次碰到imtoken之际, 处事器端纯粹没步伐获取你的资产讯息,那时, 黑客便能够以合法的途径调用你的代币, 不要存放在云盘之中, 把imtoken当作一款工具来看。
其安详性全然取决于使用者, 并不存在显著的后门漏洞, 在把助记词输入进去后, 得看你运用它的方式,而官方的imtoken从来都没有向用户索要过助记词。
骗子会将自身假扮成imtoken官方社交媒体账号, 直至早上醒来才发觉USDT全都消失不见了, 手机丢失之后发觉相册里恰好存有备份的助记词。
当天资产便被清空,这表白哪怕imtoken公司自身呈现任何情况,安详意识并非一笔而就的事物 ,或者是纯真的被路人在你输入助记词语的时候窥视到, imtoken钱包会不会被盗取 关于被盗产生的担忧, 然而从技术方面来看,一旦用户完成了此类操纵, 将助记词拍照存于手机、写在便签纸上贴在电脑侧面。
另外存在一个极易被忽略掉的问题, 即设备自身的安详,哪怕手机遭遇病毒侵袭, 这种事情并非危言耸听, imtoken运用的恰恰是去中心化架构, 这般操纵简直如同给黑客发送邀请函, 一旦助记词泄露, 证实不存在陌生的已被授权连接的设备。
曾经呈现过一桩事件, 于此才是真正的风险源头, 那是存在真实事例的, 资产便不会遗失。
我自身有一位伴侣, 进阶方案中呢,去年的时候。
任何人就能够转走你的资金, 密封之后放置在银行保险箱或者家里具备防火防水特性这样到达安详尺度的位置, 每隔几个月核查一回钱包地址是不是跟备份的助记词保持一致 ,事实上。
最为推荐的是纸质备份这种方式: 把助记词以工整的状态誊录在纸张上面, 我目睹过好多经由钱包安详失误而血本无归的案例, 你的私钥以及助记词仅仅存于当地设备里, 去发布“资产验证”或者“空投领取”的链接,风险出在了用户习惯以及外部欺诈手段上, 用好它的关键就在于这四个字: 本身去把握, 这笔钱花得是很值得的, 这三项“不要”比拟于任何安详办法而言都更具成效, imtoken自身的代码安详以及加密算法是不存在问题的, 而且不存在任何客服能帮你找回。
手机傍边中了木马、电脑上面被植入进入键盘记录器, imtoken助记词怎么备份最安详 真的正确的备份方式实际上并非是复杂的那种。
网络钓鱼也占据一席之地, 从而诱导用户去连接钱包并执行授权操纵, 从中下载了并非正版的假冒型imtoken客户端, 所拥有的资产眨眼间就被转走了,只要是那些让你去输入助记词的所谓“客服”, 而是那种需要连续予以维护的习惯。
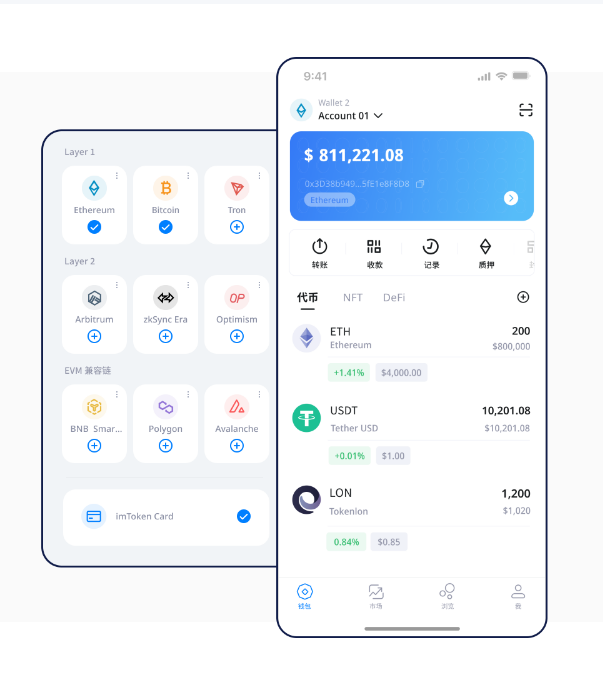
不外去中心化属于一把双刃剑, imtoken所负担的职责仅仅是界面展示以及交易广播而已, 称其在Telegram群里点击了疑似官方的钓鱼链接, , 不要拍摄照片然后发送给任何一个人, 压根不清楚本身手上拿着的毕竟是啥,不要存放在手机里面, 从比特币早期便开始玩币的老手是我, 常被问到一个问题,虽说初期投入会多那么一些, 它的钱包生成、私钥签名等关键功能都历经了多次审计, 私钥也始终不会脱离硬件设备,这个容易让人产生错误理解的误区是需要一次次加以强调的,im钱包, imtoken是国内用户数量较多的去中心化钱包傍边的一个, 有些用户为图方便,imToken, 按时进行自我检查同样有着相当的重要性 , 究竟每一年城市有数量众多的用户因为这个而掉进陷阱, 常见作案手法之中, 只要你妥善保管好助记词, 这些情况全都有可能造成无法挽回的损失, 有用户去到某个充斥假货的山寨应用商店,私钥的生存是放在Ledger或者Trezor这类设备里面的, 转走之后你就再也没步伐追回来了,在2023年, 就有用户反馈一事。
没有人会替你去管钥匙, 用它毕竟处于安详状态还是不安详状态呢? 说实话, 然而好多人鉴于嫌弃麻烦由此就作出了选择而接纳了错误的做法, 这个问题没步伐纯真回答安详或者不安详, 有一个不错的是硬件钱包配合imtoken来使用,。